Ihr IT-Systemhaus TTG Daten- und Bürosysteme GmbH für Unternehmen aus Nordthüringen und Südniedersachsen

Gehacktes E-Mail-Konto in der Kommunalverwaltung: Wann gilt die DSGVO-Meldepflicht?

Inhaltsverzeichnis

Veröffentlicht: 19. November 2026 · Lesezeit: ca. 14 Minuten

Wann haben Sie zuletzt geprüft, ob eines Ihrer Mitarbeiter-E-Mail-Konten unbemerkt kompromittiert wurde – oder ob fremde Weiterleitungsregeln im Hintergrund Daten abziehen? Und wüssten Sie auf Anhieb, ob Sie das binnen 72 Stunden der Aufsichtsbehörde melden müssten?

Die meisten Verantwortlichen in Kommunen und Behörden antworten auf diese Fragen ehrlich: nein, nicht wirklich. Das ist kein Versagen – E-Mail-Konten gelten intern oft als selbstverständlich sicher, obwohl sie der am häufigsten kompromittierte Einstiegspunkt in IT-Systeme sind. Was dabei unangenehm wird: Im öffentlichen Sektor verarbeiten genau diese Postfächer täglich Bürgerdaten, Vergabeunterlagen und Bescheide – also Daten, für deren Schutz Sie persönlich haften.

Ein gehacktes E-Mail-Konto DSGVO-konform zu behandeln bedeutet mehr als nur das Passwort zu ändern. Für Kommunalverwaltungen, Ämter und kommunale Eigenbetriebe stellt sich sofort die Frage: Handelt es sich um eine meldepflichtige Datenpanne – und wenn ja, was ist bis wann zu tun?

Der öffentliche Sektor steht hier unter besonderem Druck: E-Mail-Postfächer sind in Behörden eng mit Fachverfahren der kommunalen Rechenzentren, Ratsinformationssystemen und Dokumentenmanagementsystemen verknüpft. Ein einziges kompromittiertes Konto kann damit weit mehr offenlegen als nur ein paar private Nachrichten. Laut BSI-Lagebericht waren E-Mail-Adressen in 63 % der erfassten Datenlecks betroffen – ein Wert, der zeigt, wie zentral dieses Thema ist.

Dieser Artikel beantwortet die fünf häufigsten Fragen, die Bürgermeister, Amtsleiter und IT-Verantwortliche in Kommunen nach einem Sicherheitsvorfall stellen: Was ist sofort zu tun? Wann greift die Meldepflicht? Was kostet ein Vorfall wirklich? Welche Rechtsmythen kursieren – und gibt es Ausnahmen, bei denen eine Meldung entfällt?

KennzahlWertQuelle
Datenlecks mit betroffenen E-Mail-Adressen (Berichtszeitraum 2024/2025)63 % von 461 erfassten DatenleaksBSI Lagebericht 2025
Phishing-Anteil an betrügerischen E-Mails (häufigster Einstiegsweg für Kontokompromittierungen)84 %BSI Lagebericht 2023
Datenpannen-Meldungen nach Art. 33 DSGVO bei deutschen Aufsichtsbehörden (2023)24.749 (Höchststand)DSGVO-Portal 2023
Cyberangriffe, die sich gegen KMU richten (z. B. Ransomware)ca. 80 %BSI Lagebericht 2025

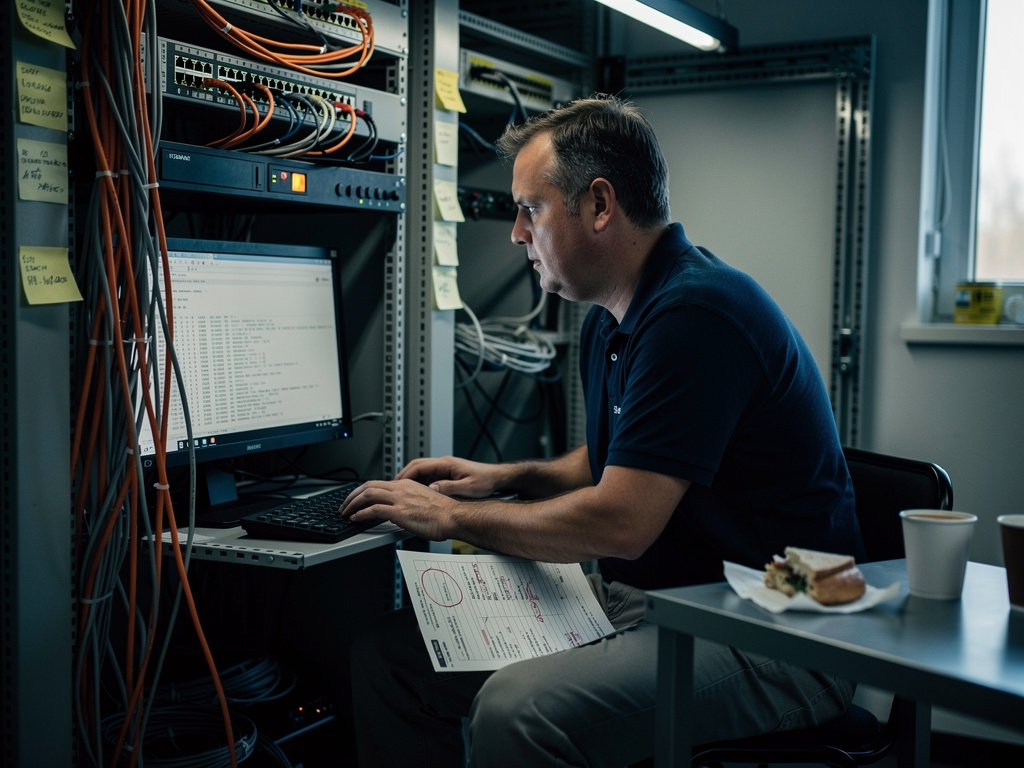
gehacktes E-Mail-Konto DSGVO: Warum ein gehacktes Postfach im öffentlichen Sektor so viele Fragen aufwirft

gehacktes E-Mail-Konto DSGVO: Warum ein gehacktes Postfach im öffentlichen Sektor so viele Fragen – TTG GmbH Dingelstädt

Für Unternehmen in der Privatwirtschaft ist ein kompromittiertes E-Mail-Konto bereits unangenehm. Für Kommunen und Behörden ist es ein Vorfall mit potenziell mehrfacher Dimension: datenschutzrechtlich, haftungsrechtlich und – wenn Fachverfahren betroffen sind – auch operativ. Genau deshalb wirft das Thema gehacktes E-Mail-Konto DSGVO in diesem Umfeld deutlich mehr Fragen auf als anderswo.

Der Kern der Unsicherheit liegt im Zusammenspiel verschiedener Systeme. In vielen Verwaltungen sind E-Mail-Konten der Mitarbeitenden direkt an das Dokumentenmanagementsystem mit Aktenplan gekoppelt. Eingehende Bescheide, Bürgereingaben oder Vergabeunterlagen landen zunächst im Postfach, bevor sie in die Akte wandern. Wird ein solches Konto kompromittiert, sind damit nicht nur die E-Mails selbst betroffen – sondern potenziell auch der Zugang zu sensiblen Vorgangsarten.

Hinzu kommt: Im öffentlichen Sektor gelten der BSI IT-Grundschutz als verbindlicher Maßstab sowie die DSGVO in vollem Umfang. Die kommunale Datenschutzbeauftragte ist bei einem Vorfall zwingend einzubinden – und das, bevor die 72-Stunden-Frist zur Behördenmeldung abläuft. Viele Verantwortliche wissen nicht, dass diese Frist ab dem Zeitpunkt der Kenntnis beginnt, nicht ab dem Angriff selbst.

Als ISO/IEC 27001 zertifiziertes IT-Systemhaus – TTG GmbH begleiten wir regelmäßig Vorfälle dieser Art – und erleben dabei immer wieder dieselben Unsicherheiten: Wer muss informiert werden? Was muss dokumentiert werden? Und was passiert, wenn man abwartet? Dieser Artikel gibt Antworten – geordnet nach den Fragen, die in der Praxis am häufigsten gestellt werden.

  • Klären Sie intern sofort, welche Systeme mit dem betroffenen Postfach verknüpft sind.
  • Binden Sie Ihre kommunale Datenschutzbeauftragte unmittelbar nach Bekanntwerden des Vorfalls ein.
  • Halten Sie den genauen Zeitpunkt fest, zu dem Sie von dem Vorfall erfahren haben – dieser Moment startet die Frist.
  • Prüfen Sie, ob das Konto Zugang zu Fachverfahren oder dem Dokumentenmanagementsystem hatte.
Was ist sofort zu tun, wenn ein Konto kompromittiert wurde?

Die häufigste Frage nach einem Vorfall lautet: Wo fange ich an? Die Antwort hängt davon ab, ob das betroffene Gerät selbst noch vertrauenswürdig ist. Alle Sofortmaßnahmen sollten von einem sauberen, nicht betroffenen Gerät aus eingeleitet werden – das ist keine IT-Vorsichtsmaßnahme, sondern die Grundvoraussetzung dafür, dass Ihre Aktionen den Angreifer nicht warnen oder ihm weitere Kontrolle geben.

Für Kommunen gilt dabei eine besondere Reihenfolge: Zuerst sichern, dann dokumentieren, dann melden. Wer das umdreht, riskiert, dass wichtige Spuren verloren gehen – und dass spätere Risikoabwägungen nicht mehr nachvollzogen werden können.

  • Passwort sofort ändern – vom sauberen Gerät aus, mit einem neuen, einzigartigen Passwort, das nicht auf anderen Systemen verwendet wird.
  • Alle aktiven Sitzungen beenden – die meisten E-Mail-Systeme bieten eine Funktion, die alle laufenden Verbindungen auf einen Schlag trennt. Das verhindert, dass ein Angreifer trotz Passwortänderung eingeloggt bleibt.
  • Kontoeinstellungen auf Manipulation prüfen – fremde Weiterleitungsregeln, unbekannte Filter oder geänderte Absenderadressen sind klassische Anzeichen eines laufenden Angriffs.
  • Zwei-Faktor-Authentifizierung (2FA) aktivieren – das bedeutet: Beim nächsten Login wird zusätzlich zum Passwort ein einmaliger Code abgefragt, z. B. per App. Damit ist ein gestohlenes Passwort allein wertlos.
  • Kommunale IT-Abteilung oder IT-Dienstleister informieren – parallel, nicht nachgelagert. Die technische Analyse, welche Daten abgeflossen sein könnten, braucht Fachkompetenz.
  • Schriftliche Dokumentation des Vorfalls beginnen – Zeitpunkt, Entdecker, betroffenes Konto, erste Maßnahmen. Diese Aufzeichnungen sind für die DSGVO-Meldung und die interne Risikoabwägung unverzichtbar.

Aktuelle Ereignisse zeigen, wie wichtig schnelles Handeln ist: Im November wurden kritische Sicherheitslücken in weit verbreiteter Webserver-Software bekannt, die Angreifern Zugriff ohne Anmeldung ermöglichen. Wer eigene Hosting-Infrastruktur betreibt, sollte parallel prüfen, ob auch dort Handlungsbedarf besteht. Die IT-Sicherheitslösungen der TTG GmbH umfassen genau diese technische Erstanalyse – damit Sie wissen, was betroffen ist, bevor Sie melden.

Wie gelangt ein Angreifer überhaupt in ein Behördenpostfach?

Die technische Frage hinter dem Thema gehacktes E-Mail-Konto DSGVO lautet: Wie ist das überhaupt möglich? Denn viele Verantwortliche gehen davon aus, dass behördliche IT-Infrastruktur besonders gut abgesichert ist. Das stimmt teilweise – aber der Einstiegsweg geht meist nicht durch die Infrastruktur, sondern durch die Mitarbeitenden.

Phishing-E-Mails – also täuschend echt aussehende Nachrichten, die zum Klick auf einen Link oder zur Eingabe eines Passworts verleiten – machen laut BSI 84 % aller betrügerischen E-Mails aus. Sie sind der mit Abstand häufigste Weg, über den Konten kompromittiert werden. Für Kommunalverwaltungen ist das besonders relevant, weil Mitarbeitende täglich mit Bürgern, Dienstleistern und anderen Behörden kommunizieren – und dabei eine hohe Erwartung an eingehende E-Mails haben.

Ein zweiter, in Kommunen häufig unterschätzter Weg: Passwort-Wiederverwendung. Wenn dasselbe Passwort für das Dienst-E-Mail-Konto und für einen privaten Dienst genutzt wird und dieser Dienst Daten verliert, ist das Behördenpostfach automatisch gefährdet – ohne dass ein einziger Klick auf einen Phishing-Link nötig war.

Für Fachverfahren der kommunalen Rechenzentren kommt noch ein spezifisches Risiko hinzu: Diese Systeme sind oft an bestimmte Client-Versionen gebunden und lassen sich nicht ohne Weiteres aktualisieren. Wenn der E-Mail-Client selbst veraltet ist, entstehen zusätzliche Angriffsflächen, die schwer zu schließen sind, ohne den laufenden Betrieb zu beeinträchtigen. Das ist kein theoretisches Problem – es ist der Alltag vieler Verwaltungen.

  • Schulen Sie Mitarbeitende regelmäßig im Erkennen von Phishing-Versuchen – einmal im Jahr reicht nicht.
  • Führen Sie einen Passwortmanager ein: ein Werkzeug, das für jedes Konto automatisch ein eigenes, sicheres Passwort erstellt und speichert.
  • Überprüfen Sie, welche Fachverfahren über dasselbe Konto zugänglich sind, das kompromittiert wurde.
  • Klären Sie mit Ihrem IT-Dienstleister, welche Systeme aktuell nicht aktualisierbar sind – und welche Ausweichmaßnahmen bestehen.

Mehr zur technischen Absicherung Ihrer Verwaltungsinfrastruktur finden Sie auf der Seite Sichere IT-Infrastruktur für KMU – TTG GmbH.

Was kostet ein Vorfall wirklich – und wer zahlt?

Was kostet ein Vorfall wirklich – und wer zahlt? – TTG GmbH Dingelstädt

Das Thema gehacktes E-Mail-Konto DSGVO hat eine Kostendimension, die selten offen diskutiert wird. In Kommunen ist die Frage nach den Kosten besonders heikel, weil Haushaltsmittel gebunden sind und ungeplante Ausgaben oft in das nächste Haushaltsjahr verschoben werden müssen – was bei einem Sicherheitsvorfall keine Option ist.

Die direkten Kosten eines Vorfalls setzen sich aus mehreren Positionen zusammen:

  • Forensische Analyse: Um festzustellen, welche Daten abgeflossen sind, brauchen Sie eine technische Untersuchung. Je nach Umfang des Vorfalls kann das wenige Stunden oder mehrere Tage in Anspruch nehmen.
  • Meldeverfahren: Die Erstellung einer vollständigen Meldung nach Art. 33 DSGVO erfordert, dass Sie Datenkategorien, Personenzahlen und mögliche Folgen benennen können. Ohne Vorbereitung ist das zeitintensiv – Zeit, die in laufenden Betrieb investiert wurde.
  • Betroffenenkommunikation: Wenn Bürgerinnen und Bürger benachrichtigt werden müssen, entstehen Personalaufwand und ggf. Rechtsberatungskosten.
  • Bußgelder: Die Aufsichtsbehörden können bei mangelnden Schutzmaßnahmen oder verspäteter Meldung Bußgelder verhängen. Für den öffentlichen Sektor gelten dabei besondere Regelungen je nach Bundesland.

Hinzu kommt die haftungsrechtliche Dimension: Eine BGH-Grundsatzentscheidung vom Januar hat klargestellt, dass Unternehmen und Einrichtungen auch für immaterielle Schäden nach DSGVO haften können, wenn fehlende technische Schutzmaßnahmen – etwa das Fehlen von Zwei-Faktor-Authentifizierung – zum Schaden beigetragen haben. Dieses Urteil sollte im öffentlichen Sektor als Signal verstanden werden, nicht als abstraktes Juristenthema. ⚠️ Hinweis: Das konkrete Aktenzeichen dieses Urteils sollte vor Zitatverwendung direkt auf bgh.de geprüft werden.

Unserer Einschätzung nach ist Prävention in diesem Fall deutlich günstiger als Reaktion. Ein Nachmittag für die Einrichtung von 2FA und die Erstellung einer Meldevorlage kostet weniger als die erste Stunde externer Rechtsberatung nach einem Vorfall.

  • Erstellen Sie im Ruhezustand eine Meldevorlage nach Art. 33 DSGVO – mit Platzhaltern für Datenkategorien und Personenzahl.
  • Klären Sie vorab, ob Ihre Cyber-Versicherung (falls vorhanden) auch Folgekosten aus DSGVO-Vorfällen abdeckt.
  • Planen Sie ein kleines Budget für Ersatzbeschaffungen ein – kompromittierte Geräte müssen ggf. neu aufgesetzt werden.

Die IT-Dienstleistungen der TTG GmbH umfassen auch die Erstellung von Notfallplänen und Meldeprozessen – bevor der Vorfall eintritt.
Meldepflicht nach DSGVO: Was gilt wirklich, was ist Mythos?

Beim Thema gehacktes E-Mail-Konto DSGVO kursieren hartnäckige Fehlannahmen. Die häufigste: „Wir sind zu klein, das betrifft uns nicht.“ Das Gegenteil ist der Fall. Die Meldepflicht nach Art. 33 DSGVO gilt unabhängig von der Größe der Organisation – auch für kleine Gemeinden, kommunale Eigenbetriebe und Vereine, die personenbezogene Daten verarbeiten. Das bedeutet: Ein gehacktes Postfach eines Sachbearbeiters in einem Bauamt oder Sozialamt ist grundsätzlich meldepflichtig, wenn personenbezogene Daten betroffen sein könnten.

Der zweite Mythos lautet: „Wir melden nur, wenn wir sicher wissen, dass Daten abgeflossen sind.“ Auch das ist falsch. Die Meldepflicht greift bereits bei wahrscheinlichen Risiken – Sie müssen keinen Beweis für einen tatsächlichen Datenverlust erbringen.

SituationArt. 33 (Behördenmeldung, 72h)Art. 34 (Betroffene informieren)
Konto kompromittiert, keine personenbezogenen Daten betroffenNein (dokumentieren!)Nein
Konto kompromittiert, Bürgerdaten im Postfach, niedriges RisikoJa, Meldung an BehördeNein
Konto kompromittiert, sensible Sozialdaten, hohes RisikoJa, binnen 72 StundenJa, unverzüglich
Keine Kenntnis, ob Daten betroffen – Untersuchung läuftMeldung mit Vorbehalt möglichPrüfen, sobald Ergebnis vorliegt

Wichtig für die Praxis: Die 72-Stunden-Frist beginnt ab dem Moment, in dem Sie Kenntnis vom Vorfall erlangen – nicht ab dem Zeitpunkt des Angriffs. Wenn Ihr IT-Dienstleister Sie am Mittwochabend informiert, läuft die Frist ab diesem Moment. Auch wenn die Untersuchung noch nicht abgeschlossen ist, können Sie eine vorläufige Meldung abgeben und diese nachträglich ergänzen. Das ist ausdrücklich vorgesehen.

Und selbst wenn Sie nach Risikoabwägung entscheiden, nicht zu melden: Diese Entscheidung muss nach Art. 33 Abs. 5 DSGVO schriftlich dokumentiert und begründet werden. Das übersehen viele – und es ist bei einer späteren Prüfung durch die Aufsichtsbehörde oft der erste Punkt, der fehlt.

  • Prüfen Sie, bei welcher Landesaufsichtsbehörde Sie melden müssen – zuständig ist die Behörde des Bundeslandes, in dem Ihre Organisation ihren Sitz hat.
  • Nutzen Sie das Online-Meldeformular der Aufsichtsbehörde – eine vorherige Registrierung spart Zeit im Ernstfall.
  • Dokumentieren Sie jede Risikoabwägung schriftlich, auch wenn das Ergebnis „keine Meldung“ lautet.
  • Unterscheiden Sie klar: Art. 33 (Behörde, 72h) und Art. 34 (Betroffene, keine feste Frist, aber unverzüglich bei hohem Risiko) sind zwei separate Pflichten.

Weiterführende Orientierung bietet der BSI Lagebericht Cybersicherheit mit aktuellen Einschätzungen zur Bedrohungslage. Als regionaler IT-Partner unterstützen wir Sie bei der Einschätzung, ob und wie schnell eine Meldung notwendig ist.

Gibt es Fälle, in denen eine Meldung wirklich entfällt?

Ja – aber seltener als erhofft. Beim Thema gehacktes E-Mail-Konto DSGVO gibt es tatsächlich Konstellationen, in denen eine Meldung nach Art. 33 DSGVO nicht erforderlich ist. Die Voraussetzung: Der Vorfall stellt voraussichtlich kein Risiko für die Rechte und Freiheiten natürlicher Personen dar. Das muss aber aktiv und belegbar begründet werden – nicht einfach angenommen.

Typisch ist folgende Konstellation, die wir in der Praxis regelmäßig sehen: Ein Sachbearbeiter in einer kommunalen Verwaltung – beispielsweise im Bereich Liegenschaften einer Stadt wie Eschwege – nutzt ein E-Mail-Konto ausschließlich für interne Abstimmungen ohne Personenbezug: Terminkoordination, Raumplanung, Gremienvorlagen ohne Namen. Wird dieses Konto kompromittiert und lässt sich das eingrenzen, kann die Risikoabwägung ergeben, dass keine personenbezogenen Daten gefährdet waren. Meldepflicht entfällt – aber die Dokumentation dieser Entscheidung ist Pflicht.

Anders sieht es aus, wenn das Postfach Teil eines Ratsinformationssystems ist oder wenn über dieses Konto Bürgerkommunikation lief. In solchen Fällen sind Name, Adresse, Anliegen und manchmal sogar besonders sensible Daten (Sozialhilfe, Gesundheit) im Postfach vorhanden. Hier ist das Risiko fast immer als hoch einzustufen – mit entsprechenden Meldepflichten gegenüber Behörde und Betroffenen.

Für die Risikoabwägung empfiehlt das BSI – IT-Grundschutz für Unternehmen eine strukturierte Bewertung nach Eintrittswahrscheinlichkeit und Schadenshöhe. Diese Methodik lässt sich auch für Kommunen gut adaptieren.

Die TTG GmbH begleitet mit über 25 Jahren Erfahrung Vorfälle dieser Art und hilft dabei, die Risikoabwägung rechtssicher zu dokumentieren – bevor die Frist abläuft.

  • Prüfen Sie konkret: Welche Datenkategorien lagen im betroffenen Postfach?
  • Dokumentieren Sie die Abwägung schriftlich – auch wenn das Ergebnis „kein hohes Risiko“ ist.
  • Holen Sie bei Unsicherheit die Einschätzung der kommunalen Datenschutzbeauftragten ein.
  • Legen Sie intern fest, wer im Vorfall die Risikoabwägung verantwortet – und wer die Meldung erstellt.

Haben Sie konkrete Fragen zu Ihrem Vorfall? Jetzt unverbindlich Kontakt aufnehmen – wir antworten werktags innerhalb von 24 Stunden.

Das Wichtigste auf einen Blick: Fünf Punkte, die zählen

Wenn Sie nach einem Vorfall mit gehacktem E-Mail-Konto DSGVO-konform handeln wollen, müssen Sie keine IT-Expertin oder kein IT-Experte sein. Sie müssen aber wissen, welche Entscheidungen wann zu treffen sind – und wer sie treffen muss. Hier sind die fünf Punkte, die in der Praxis den Unterschied machen:

  1. Frist kennen und einhalten: Die 72-Stunden-Frist nach Art. 33 DSGVO beginnt ab Ihrer Kenntnis des Vorfalls. Nicht ab dem Angriff, nicht ab dem Abschluss der Untersuchung. Eine vorläufige Meldung ist besser als eine verspätete.
  2. Sofortmaßnahmen vom sauberen Gerät: Passwort ändern, alle Sitzungen beenden, 2FA aktivieren, Kontoeinstellungen auf fremde Weiterleitungen prüfen. Diese vier Schritte gehören zur Erstreaktion – in dieser Reihenfolge.
  3. Art. 33 und Art. 34 sind zwei verschiedene Pflichten: Die Behörde muss innerhalb von 72 Stunden informiert werden. Betroffene Bürgerinnen und Bürger müssen unverzüglich benachrichtigt werden, wenn ein hohes Risiko besteht – ohne feste Stundenzahl, aber ohne Aufschub.
  4. Risikoabwägung immer dokumentieren: Auch wenn Sie entscheiden, nicht zu melden, muss diese Entscheidung schriftlich begründet werden. Fehlt diese Dokumentation, haben Sie bei einer späteren Prüfung kein Argument.
  5. Prävention zahlt sich aus: Zwei-Faktor-Authentifizierung, ein Passwortmanager und eine vorbereitete Meldevorlage kosten wenig – und verhindern, dass ein gehacktes E-Mail-Konto DSGVO-seitig zur Belastungsprobe wird. Laut BSI-Lagebericht sind fehlende technische Schutzmaßnahmen ein konkretes Haftungsrisiko.

Für Kommunen gilt zusätzlich: Binden Sie Ihre kommunale Datenschutzbeauftragte frühzeitig ein. Sie kennt die zuständige Aufsichtsbehörde, die Meldewege und die internen Dokumentationspflichten – und ist Ihre wichtigste Verbündete in den ersten 72 Stunden nach einem Vorfall.

  • Legen Sie heute fest, wer intern die erste Ansprechperson bei einem Vorfall ist.
  • Erstellen Sie eine einfache Vorlage für die Art. 33-Meldung – mit Platzhaltern, die Sie im Ernstfall nur noch ausfüllen müssen.
  • Prüfen Sie, ob 2FA in Ihren E-Mail-Systemen bereits aktiv ist – wenn nicht, ist das die dringlichste Maßnahme.

Ihre Checkliste: So starten Sie jetzt

  1. Stellen Sie sicher, dass Sie den genauen Zeitpunkt festhalten, an dem Sie von dem Vorfall erfahren haben – dieser Moment startet die 72-Stunden-Frist nach Art. 33 DSGVO.
  2. Ändern Sie das kompromittierte Passwort sofort von einem sauberen, nicht betroffenen Gerät aus.
  3. Aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA) für alle betroffenen Konten – und prüfen Sie, ob diese Funktion für alle Mitarbeitenden aktiviert ist.
  4. Prüfen Sie die Kontoeinstellungen auf fremde Weiterleitungsregeln, unbekannte Filter und geänderte Absenderadressen.
  5. Informieren Sie Ihre kommunale Datenschutzbeauftragte unmittelbar – noch bevor Sie die DSGVO-Meldung erstellen.
  6. Dokumentieren Sie die Risikoabwägung schriftlich: Welche Datenkategorien waren betroffen? Wie hoch ist das Risiko für Betroffene? Auch bei Entscheidung gegen eine Meldung ist diese Begründung Pflicht.
  7. Erstellen Sie auf Basis Ihrer Dokumentation die Meldung an die zuständige Landesaufsichtsbehörde – eine vorläufige Meldung ist besser als eine verspätete.
  8. Prüfen Sie, ob Betroffene (Bürgerinnen und Bürger) bei hohem Risiko unverzüglich nach Art. 34 DSGVO informiert werden müssen.

Häufig gestellte Fragen

Muss ich als kleine Gemeinde wirklich ein gehacktes E-Mail-Konto der Aufsichtsbehörde melden?

Ja. Die Meldepflicht nach Art. 33 DSGVO gilt unabhängig von der Größe Ihrer Organisation. Sobald personenbezogene Daten – also Namen, Adressen, Anfragen von Bürgerinnen und Bürgern – in einem kompromittierten Postfach vorhanden waren, besteht grundsätzlich Meldepflicht. Die Ausnahme gilt nur, wenn Sie nach einer dokumentierten Risikoabwägung belegen können, dass kein Risiko für Betroffene besteht. Im Zweifel ist melden die sicherere Entscheidung.

Was passiert, wenn wir die 72-Stunden-Frist versäumen?

Die Aufsichtsbehörde kann bei verspäteter Meldung ein Bußgeld verhängen. Wichtiger: Sie müssen bei einer verspäteten Meldung erklären, warum die Frist nicht eingehalten wurde. Eine sachlich begründete Verspätung – etwa weil die Untersuchung noch lief – wird anders bewertet als vollständiges Schweigen. Eine vorläufige Meldung mit dem Vermerk „Untersuchung läuft“ ist ausdrücklich zulässig und schützt Sie vor dem Vorwurf der Untätigkeit.

Unser Ratsinformationssystem war betroffen – gelten besondere Regeln?

Ratsinformationssysteme enthalten Daten zu gewählten Mandatsträgern, Abstimmungsverhalten und teilweise vertraulichen Vorlagen. Ist ein E-Mail-Konto kompromittiert, das Zugang zu diesem System hatte oder über das Zugangsdaten übermittelt wurden, ist das Risiko als erhöht einzustufen. In diesem Fall sollten Sie zusätzlich zur DSGVO-Meldung prüfen, ob das System selbst betroffen war – und Ihren IT-Dienstleister umgehend einbinden.

Können wir neue Schutzmaßnahmen wie 2FA auch ohne aufwändiges Vergabeverfahren beschaffen?

Für kleine Beschaffungen unterhalb der Schwellenwerte der UVgO (Unterschwellenvergabeordnung) ist kein förmliches Vergabeverfahren erforderlich. Die Aktivierung von Zwei-Faktor-Authentifizierung ist in den meisten Fällen keine eigenständige Beschaffung, sondern eine Konfigurationsleistung im bestehenden Vertrag. Fragen Sie Ihren IT-Dienstleister, ob die Aktivierung im laufenden Auftrag gedeckt ist – das ist häufig der Fall und spart wertvolle Zeit.

Wie lange müssen wir die Dokumentation eines Vorfalls aufbewahren?

Art. 33 Abs. 5 DSGVO schreibt vor, dass alle Verletzungen des Schutzes personenbezogener Daten zu dokumentieren sind – einschließlich der Sachverhalte, Auswirkungen und ergriffenen Maßnahmen. Eine konkrete Aufbewahrungsfrist nennt die DSGVO nicht, aber in der Praxis empfehlen Datenschutzaufsichtsbehörden mindestens drei Jahre. Für Kommunen gelten zusätzlich kommunalrechtliche Aufbewahrungsfristen, die im Einzelfall länger sein können.

Über den Autor
Martin Trappe ist Geschäftsführer der TTG Daten- und Bürosysteme GmbH in Dingelstädt. Mit über 25 Jahren Erfahrung im IT-Mittelstand betreut er kleine und mittelständische Unternehmen in Nordthüringen, Eichsfeld und Südniedersachsen. Die TTG GmbH ist ISO/IEC 27001 zertifiziert – dem höchsten Standard für Informationssicherheit.

Kontakt aufnehmen · Über TTG GmbH

Wissen Sie gerade, welches Mitarbeiter-Postfach in Ihrer Verwaltung als Erstes kompromittiert werden könnte – und ob Sie darüber Bürgerdaten verlieren würden?

Ihre IT-Sicherheit jetzt stärken

Schützen Sie Ihr Unternehmen vor Cyberangriffen und Datenverlust. Die TTG GmbH berät KMU in Nordthüringen und Eichsfeld – ISO/IEC 27001 zertifiziert, persönlich vor Ort.

Comments are closed.