Der Anruf, der angeblich aus Ihrer IT kommt – wie Handwerksbetriebe sich vor Vishing schützen
Inhaltsverzeichnis
Veröffentlicht: 24. September 2026 · Lesezeit: ca. 8 Minuten
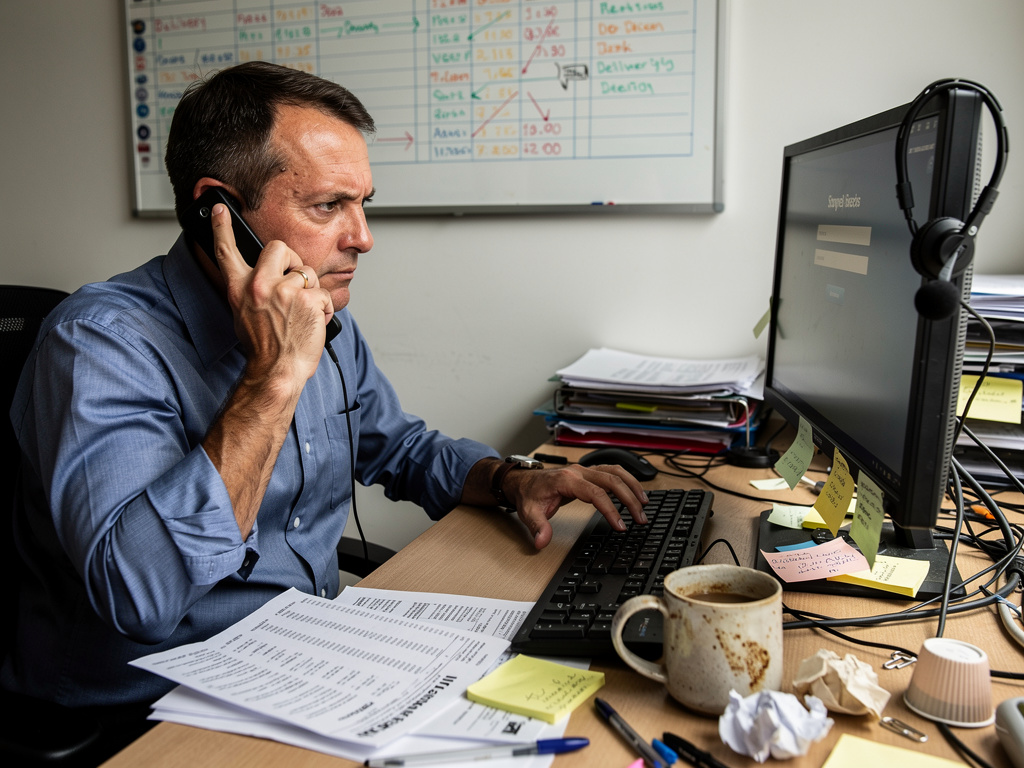
Donnerstagvormittag, Ihre Büroleiterin nimmt einen Anruf entgegen. Der Mann am Telefon klingt sachlich, nennt Ihren Firmennamen korrekt und erklärt, er sei vom IT-Support und müsse dringend einen Serverabgleich durchführen – andernfalls drohe ein Datenverlust noch vor dem Wochenende. Er fragt nach dem Passwort für das Abrechnungsprogramm. Die Büroleiterin zögert kurz – aber der Anrufer wirkt so kompetent und so vertraut mit den internen Abläufen, dass sie schließlich hilft. Erst am Nachmittag, als sie ihren tatsächlichen IT-Dienstleister anruft, stellt sich heraus: Der Mann war niemand aus dem Support.
Was in dieser Szene passiert, hat einen Namen: Social Engineering Telefon – oder in der Fachsprache „Vishing“ (Voice Phishing). Dabei geben sich Angreifer am Telefon als vertrauenswürdige Personen aus, um Informationen zu erschleichen oder Handlungen auszulösen. Der Trick ist kein neues Phänomen, gewinnt aber durch KI-gestützte Stimmklonierung – also die maschinelle Nachahmung echter Stimmen – rasant an Schärfe.
Dass das kein Randproblem ist, zeigen aktuelle Zahlen: In 45 % der deutschen Unternehmen kam es innerhalb eines Jahres zu Social-Engineering-Vorfällen (Bitkom, 2024). Und ausgerechnet das Telefon war dabei häufigster analoger Angriffskanal – noch vor E-Mail. Handwerksbetriebe geraten dabei besonders ins Visier, weil sie selten einen eigenen IT-Sicherheitsbeauftragten haben und weil Mitarbeitende an Empfang oder im Büro im Tagesgeschäft nicht lange zögern können.
Dieser Ratgeber erklärt knapp und ohne Fachkauderwelsch, wie solche Angriffe ablaufen, warum gerade Ihre Branche verwundbar ist und welche Maßnahmen Sie konkret und kurzfristig einführen können – ohne großes IT-Projekt und ohne Wochen der Vorbereitung.
So läuft ein Angriff ab – der typische Gesprächsaufbau

Social Engineering Telefon folgt fast immer demselben Drehbuch. Wer es kennt, erkennt den Angriff – und das ist der erste Schutz. Als ISO/IEC 27001 zertifiziertes IT-Systemhaus – TTG GmbH sehen wir dieses Muster regelmäßig in der Praxis.
Der Ablauf in vier Phasen:
- Vertrauensaufbau: Der Anrufer nennt den richtigen Firmennamen, einen internen Begriff (z. B. den Namen Ihrer Handwerkersoftware wie pds oder Streit) oder einen Mitarbeiternamen – Informationen, die oft aus sozialen Netzwerken oder der Firmenwebsite stammen.
- Dringlichkeit erzeugen: „Wir müssen das bis 17 Uhr lösen, sonst fallen Ihre Bautagebücher aus dem System.“ Zeitdruck soll verhindern, dass jemand nachfragt oder zurückruft.
- Autoritätssignal setzen: Der Anrufer spricht wie ein Fachmann, verwendet vertraute Begriffe und klingt ungeduldig – das hemmt Widerspruch.
- Ziel abgreifen: Passwort, Kontonummer, ein Klick auf einen Link, eine Überweisung – je nach Ziel unterschiedlich, aber immer konkret.
Besonders riskant: Neue KI-Werkzeuge erlauben es, aus wenigen Minuten Audiomaterial eine täuschend echte Stimmkopie zu erstellen. Ein Anruf, der nach dem Chef klingt und von unterwegs auf der Baustelle zu kommen scheint, ist damit technisch kein großer Aufwand mehr. Das BSI – IT-Grundschutz für Unternehmen stuft solche Angriffe mittlerweile als eigenständigen initialen Angriffsvektor ein – gleichwertig mit klassischem E-Mail-Phishing.
Mitarbeitende in Handwerksbetrieben treffen diese Anrufe oft unvorbereitet: Wer gerade ein Aufmaß eingibt oder eine Bestellung koordiniert, denkt nicht primär an Sicherheit.
Warum Handwerksbetriebe besonders gefährdet sind
Handwerksbetriebe haben strukturelle Besonderheiten, die Social Engineering Telefon begünstigen – nicht weil sie nachlässig sind, sondern weil ihre Abläufe anders aussehen als in einem Bürobetrieb.
Drei Faktoren fallen besonders ins Gewicht:
- Mobile Arbeit ohne direkte Rückfragemöglichkeit: Monteure arbeiten auf Baustellen, oft mit schlechter Netzabdeckung. Wenn der Chef nicht erreichbar ist, entscheiden Mitarbeitende im Büro allein – und Angreifer wissen das auszunutzen.
- Private Geräte im Einsatz: Zeiterfassungs-Apps, Aufmaß-Anwendungen oder Bautagebücher laufen häufig auf privaten Smartphones. Wer dort Zugangsdaten eingibt, tut das in einer Umgebung, die niemand kontrolliert.
- Hohe Fluktuation bei Aushilfen: Saisonale Kräfte kennen die internen Sicherheitsregeln oft nicht – und Angreifer setzen genau auf diese Wissenslücke.
Dazu kommt: Schulungen erreichen in vielen Betrieben nicht alle. Nur 24 % der deutschen Unternehmen schulen wirklich alle Beschäftigten zu IT-Sicherheitsthemen (Bitkom). Wer Empfang, Assistenz oder Buchhaltung ausklammert, lässt genau jene Stellen ungeschützt, die am häufigsten angerufen werden.
Und die Konsequenzen sind real: Der Hiscox Cyber Readiness Report zeigt, dass Payment Diversion – also das betrügerische Umleiten von Zahlungen per manipulierter Anweisung – mit 45 % der häufigste Angriff auf deutsche KMU ist, und dass er überwiegend telefonisch eingeleitet wird. Jedes dritte betroffene Unternehmen sah danach seine Zahlungsfähigkeit gefährdet.
Die IT-Sicherheitslösungen der TTG GmbH setzen deshalb immer bei den Abläufen an – nicht nur bei der Technik.
Vier Maßnahmen, die Sie sofort einführen können
Social Engineering Telefon lässt sich nicht mit einer Firewall aufhalten – es braucht klare Regeln. Das Gute: Die wirksamsten Schritte kosten kein Budget und keinen IT-Dienstleister. Sie brauchen einen Nachmittag und klare Absprachen.
- Codewort einführen: Vereinbaren Sie intern ein geheimes Codewort, das bei jeder sensiblen telefonischen Anweisung abgefragt werden muss – Überweisungen, Passwörter, Berechtigungsänderungen. Wer das Codewort nicht nennt, bekommt keine Auskunft. Aufwand: zwei bis vier Stunden für Richtlinie und Kommunikation, kein Werkzeug nötig.
- Zwei-Kanal-Bestätigung als feste Regel: Kritische Anweisungen, die telefonisch eingehen, werden grundsätzlich über einen zweiten, unabhängigen Kanal gegengeprüft – persönlich oder per verifizierter E-Mail. Niemals im selben Anruf abschließen.
- „Niemals-am-Telefon“-Liste aushängen: Halten Sie schriftlich fest, was unter keinen Umständen telefonisch herausgegeben wird: Passwörter, interne Organigramme, Bankverbindungen. Eine Seite, laminiert, an jedem Arbeitsplatz.
- Rückrufpflicht bei unbekannten Nummern: Wer sich als IT-Support oder Behörde ausgibt, wird grundsätzlich zurückgerufen – über die offizielle, selbst recherchierte Nummer. Niemals die vom Anrufer genannte Nummer verwenden.
Diese vier Maßnahmen schließen keine technischen Lücken – sie schließen menschliche. Und genau dort greift Social Engineering Telefon an. Die Sichere IT-Infrastruktur für KMU – TTG GmbH kann technische Absicherung ergänzen, sobald die organisatorischen Grundlagen stehen.
Was kostet das – und was kostet es, es nicht zu tun?
Die Maßnahmen gegen Social Engineering Telefon sind ausgesprochen kostengünstig. Das muss klar gesagt werden, weil viele Inhaber vermuten, hinter jedem Sicherheitsthema stecke ein teures Projekt.
| Maßnahme | Zeitaufwand | Kosten |
|---|---|---|
| Codewort-Richtlinie erstellen und kommunizieren | 2–4 Stunden | Intern, kein Budget |
| „Niemals-am-Telefon“-Liste erstellen und aushängen | 1–2 Stunden | Druckkosten |
| Kurzschulung Empfang/Büro (15–20 Min. je Quartal) | ca. 1 Stunde/Quartal | Intern oder externer Dienstleister ab ca. 200 €/Jahr |
| Vorfall-Meldeprozess schriftlich festhalten | 1 Stunde | Intern, kein Budget |
Auf der anderen Seite steht der Schadensfall. Eine einzige erfolgreiche Payment-Diversion-Attacke – also eine betrügerisch ausgelöste Überweisung – kann einen fünfstelligen Betrag kosten. Hinzu kommen mögliche Haftungsrisiken: Wer im Handwerk GoBD-konforme Belegablage schuldet oder Aufbewahrungsfristen für Gewährleistungsunterlagen einhalten muss, und dabei Daten durch einen Angriff verliert, hat auch gegenüber Finanzbehörden ein Problem.
Unserer Erfahrung nach reicht für die meisten Handwerksbetriebe kein langes IT-Projekt – sondern zwei klare interne Regeln, die konsequent gelebt werden. Wer das strukturiert angehen will, findet bei den IT-Dienstleistungen der TTG GmbH einen Einstiegspunkt ohne überdimensionierten Aufwand.
Fazit: Was Sie diese Woche konkret tun sollten
Typisch ist folgende Konstellation: Ein Sanitär- und Heizungsbetrieb mit zwölf Mitarbeitenden arbeitet mit einer Handwerkersoftware für Auftragsbearbeitung und mobiler Zeiterfassung. Die Monteure sind tagsüber auf Baustellen, das Büro läuft mit zwei Personen. Ein Anruf bei der Bürokraft – angeblich vom Softwareanbieter – führt dazu, dass Zugangsdaten für das Abrechnungssystem herausgegeben werden. Die Folge: Kundendaten und offene Rechnungen sind für Stunden im Zugriff eines Fremden. Solche Vorfälle sehen wir regelmäßig – und sie treffen Betriebe, die ihre Monteure mit digitalen Bautagebüchern ausgestattet haben, aber nie eine Minute über Telefonbetrug gesprochen haben.
Social Engineering Telefon ist kein abstraktes Zukunftsrisiko. In 81 % der deutschen Unternehmen, die von Datendiebstahl oder Sabotage betroffen waren, war Social Engineering in neun von zehn Fällen der Türöffner (Bitkom, 2024). Das Telefon bleibt dabei der häufigste analoge Angriffskanal.
Was jetzt zählt: Führen Sie noch diese Woche das Codewort-Verfahren ein. Reden Sie fünf Minuten mit Ihrem Büro über die Rückrufpflicht. Hängen Sie die „Niemals-am-Telefon“-Liste aus. Das ist kein IT-Projekt – das ist eine Führungsentscheidung.
Weiterführende Orientierung bietet der BSI Lagebericht Cybersicherheit mit konkreten Handlungsempfehlungen für kleine und mittlere Unternehmen. Die TTG GmbH begleitet Betriebe in Mühlhausen und der gesamten Region mit mehr als 25 Jahren Erfahrung dabei, aus guten Absichten belastbare Sicherheitsstrukturen zu machen – Über TTG GmbH – Ihr regionaler IT-Partner.
Ihre Checkliste: So starten Sie jetzt
- Vereinbaren Sie noch diese Woche ein internes Codewort für sensible telefonische Anweisungen – und kommunizieren Sie es schriftlich an alle Mitarbeitenden.
- Erstellen Sie eine „Niemals-am-Telefon“-Liste (Passwörter, Bankdaten, Organigramm) und hängen Sie sie an jedem Arbeitsplatz aus.
- Legen Sie schriftlich fest, dass kritische Anweisungen immer über einen zweiten Kanal gegengeprüft werden – niemals im selben Anruf abschließen.
- Bestimmen Sie eine Ansprechperson für verdächtige Anrufe und kommunizieren Sie diese Eskalationskette an Ihr Team – inklusive der Ansage, dass Melden keine Konsequenzen hat.
- Sprechen Sie Empfang, Büro und Buchhaltung gezielt auf das Thema Vishing an – planen Sie eine 15-minütige Kurzrunde noch im laufenden Quartal.
- Prüfen Sie, ob Aushilfen und neue Mitarbeitende die Rückrufpflicht kennen: Unbekannte Anrufer werden grundsätzlich über die offizielle, selbst recherchierte Nummer zurückgerufen.
Häufig gestellte Fragen
Ist Social Engineering per Telefon wirklich ein Risiko für kleine Handwerksbetriebe?
Ja – und gerade kleine Betriebe sind ein bevorzugtes Ziel, weil sie selten einen IT-Sicherheitsbeauftragten haben und weil Entscheidungen am Telefon schnell fallen müssen. Angreifer bereiten sich vor: Sie kennen den Namen Ihrer Handwerkersoftware, Ihrer Ansprechpartner oder Ihrer Bank – Informationen, die oft öffentlich zugänglich sind. Dass 45 % der deutschen Unternehmen innerhalb eines Jahres Social-Engineering-Vorfälle meldeten, zeigt, dass das kein Großunternehmensproblem ist.
Was tun, wenn ein Mitarbeiter bereits Daten herausgegeben hat?
Sofort handeln: Betroffene Passwörter ändern, den IT-Dienstleister informieren und den Vorfall dokumentieren. Wenn personenbezogene Daten betroffen sind, greift die DSGVO-Meldepflicht – je nach Schwere des Vorfalls müssen Sie die zuständige Datenschutzbehörde innerhalb von 72 Stunden informieren. Stellen Sie sicher, dass der Vorfall intern besprochen wird – nicht zur Bestrafung, sondern damit das Team weiß, wie es beim nächsten Mal reagiert.
Wie schule ich Mitarbeitende, die mobil auf Baustellen arbeiten und selten im Büro sind?
Kurzformate funktionieren hier am besten: 15 bis 20 Minuten per Video oder als kurze Besprechung beim nächsten Teamtermin reichen für die Grundregeln. Wichtig ist, dass Monteure wissen, was im Büro gilt – denn Angreifer rufen dort an, wenn der Chef auf der Baustelle und nicht erreichbar ist. Digitale Zeiterfassungs-Apps auf privaten Geräten sollten außerdem mit separaten, nicht wiederverwendeten Zugangsdaten gesichert sein.
Muss ich das Codewort-Verfahren irgendwo offiziell dokumentieren?
Eine gesetzliche Pflicht speziell für das Codewort gibt es nicht – wohl aber eine allgemeine Pflicht, angemessene technische und organisatorische Maßnahmen zum Datenschutz zu ergreifen (DSGVO Art. 32). Schriftliche interne Richtlinien, auch kurze, gelten als Nachweis solcher Maßnahmen und schützen Sie im Schadensfall. Zwei Seiten Richtlinie sind besser als eine mündliche Absprache – besonders wenn Sie Gewährleistungsunterlagen oder GoBD-relevante Belege verwalten.
Martin Trappe ist Geschäftsführer der TTG Daten- und Bürosysteme GmbH in Dingelstädt. Mit über 25 Jahren Erfahrung im IT-Mittelstand betreut er kleine und mittelständische Unternehmen in Nordthüringen, Eichsfeld und Südniedersachsen. Die TTG GmbH ist ISO/IEC 27001 zertifiziert – dem höchsten Standard für Informationssicherheit.
Kontakt aufnehmen · Über TTG GmbH
Wissen Ihre Mitarbeitenden am Empfang und in der Buchhaltung, was sie tun sollen, wenn jemand anruft und sich als IT-Support ausgibt?
Ihre IT-Sicherheit jetzt stärken
Schützen Sie Ihr Unternehmen vor Cyberangriffen und Datenverlust. Die TTG GmbH berät KMU in Nordthüringen und Eichsfeld – ISO/IEC 27001 zertifiziert, persönlich vor Ort.