SCHWACHSTELLENANALYSE · IT-RISIKOANALYSE

Wie sicher ist Ihre IT wirklich?
Schwachstellen- & Risikoanalyse

Geschäftsführung, Versicherer und Kunden wollen eine klare Antwort. TTG findet die Lücken in Ihrer IT, bewertet die Risiken verständlich und liefert einen konkreten Maßnahmenplan – als Systemhaus, das selbst nach ISO/IEC 27001:2022 zertifiziert ist.

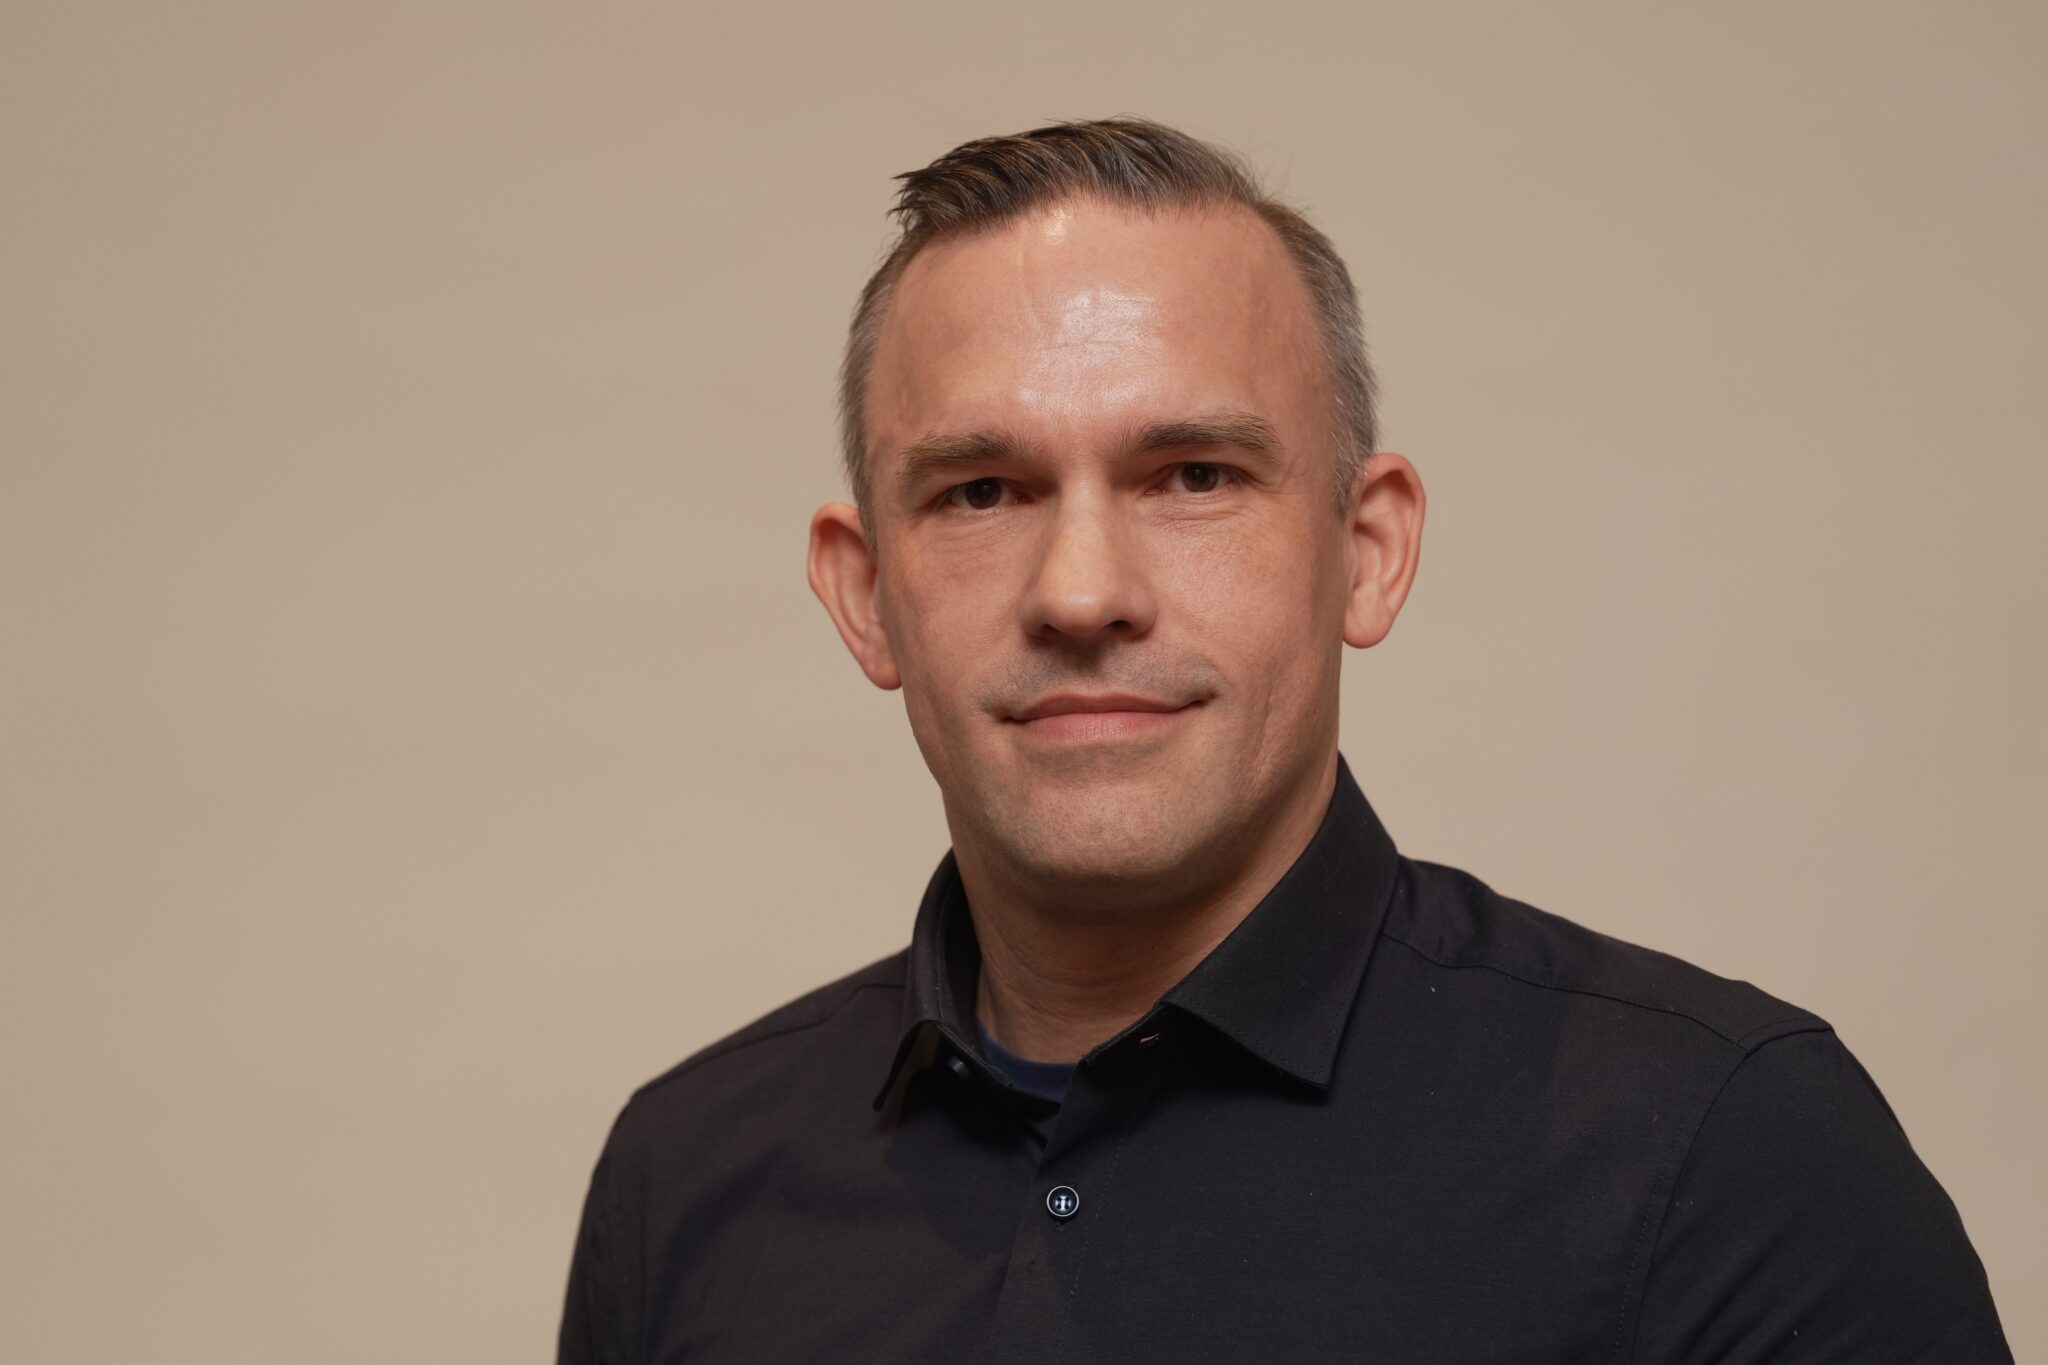
Martin Trappe, Geschäftsführer TTG GmbH – Schwachstellenanalyse und IT-Risikoanalyse
Martin Trappe
GESCHÄFTSFÜHRER · TTG GMBH
ISO 27001:2022 – TTG selbst zertifiziert
AD + M365 fortlaufend geprüft
NIS2 Nachweise für Risikomanagement
5,0 ★ Google-Bewertung

Wer nach IT-Sicherheit fragt, will Nachweise sehen

„Wir haben doch eine Firewall“ reicht heute nicht mehr. Immer mehr Stellen verlangen einen belegbaren Stand Ihrer IT-Sicherheit.

🛡️

Cyberversicherung

Versicherer fragen vor Abschluss und Verlängerung detailliert nach Schwachstellen-Management, Backups und Zugriffsrechten. Ohne Nachweis drohen höhere Prämien oder Ausschlüsse.

⚖️

NIS2 & Lieferkette

NIS2 verlangt Risikomanagement und die Bewertung, ob Maßnahmen wirken. Auch nicht direkt betroffene Zulieferer müssen das ihren Kunden zunehmend belegen.

🌐

Täglich neue Lücken

Jeden Tag werden neue Sicherheitslücken in verbreiteter Software veröffentlicht. Was letzten Monat sicher war, kann heute ein offenes Einfallstor sein.

Schwachstellenanalyse und Risikoanalyse aus einer Hand

Wir kombinieren die organisatorische Sicht der Risikoanalyse mit technischen Prüfungen – einmalig als Bestandsaufnahme oder fortlaufend als Service.

📋

IT-Risikoanalyse

Welche Systeme sind geschäftskritisch, welche Bedrohungen sind realistisch, welcher Schaden droht? Ergebnis ist eine priorisierte Risikoübersicht – verständlich für die Geschäftsführung.

🔍

Schwachstellenscan extern & intern

Automatisierte Scans mit Lywand (optional Greenbone) prüfen Ihre aus dem Internet erreichbaren Systeme und Ihr internes Netzwerk auf bekannte Lücken, veraltete Software und Fehlkonfigurationen.

🔑

Active-Directory-Sicherheitscheck

Das Active Directory ist das Herz Ihrer Rechteverwaltung – und ein Hauptziel von Angreifern. Wir prüfen fortlaufend Konten, Berechtigungen, Passwortrichtlinien und riskante Konfigurationen.

☁️

Microsoft-365-Sicherheitscheck

Fehlende MFA, zu weit offene Freigaben, unsichere Weiterleitungen: Wir prüfen Ihre Microsoft-365-Umgebung fortlaufend gegen bewährte Sicherheitseinstellungen und melden Abweichungen.

🛠️

Maßnahmenplan & Umsetzung

Sie erhalten keine 200-seitige Liste, sondern klare Prioritäten: was sofort, was mittelfristig. Auf Wunsch setzen wir die Maßnahmen als Ihr IT-Systemhaus direkt um.

📄

Berichte als Nachweis

Verständliche Berichte für Geschäftsführung, Versicherer, Auditoren und Kunden – die Grundlage für Ihre NIS2-Umsetzung.

Schwachstellenscan oder Penetrationstest – was braucht Ihr Unternehmen?

Beide Begriffe werden oft vermischt. Manche Anbieter nennen einen automatisierten Scan „Pentest“. Wir sagen Ihnen klar, was Sie bekommen.

SCHWACHSTELLENSCANPENETRATIONSTEST
Wie?Automatisiert mit spezialisierter SoftwareManuell durch Sicherheitsspezialisten
ZielBekannte Lücken in der Breite findenGezielt eindringen, Lücken ausnutzen und verketten
HäufigkeitRegelmäßig, fortlaufendPunktuell, z. B. jährlich
AufwandGering, planbarHoch, je nach Umfang
Geeignet fürJedes KMU als Basis-Schutz und NachweisWenn Versicherer, Auditor oder Kunde ihn ausdrücklich fordern
Unsere Empfehlung: Für die meisten Unternehmen im Mittelstand ist der regelmäßige Schwachstellenscan mit Risikoanalyse der wirksamste erste Schritt – er findet den Großteil der Lücken, die Angreifer tatsächlich ausnutzen. Verlangt jemand ausdrücklich einen Penetrationstest, beraten wir Sie zu Umfang und Anbieter.

In vier Schritten zum klaren Sicherheitsbild

Erstgespräch

Wir klären Ziele (Versicherung, NIS2, Kundenanforderung), Umfang und kritische Systeme.

Analyse & Scans

Risikoanalyse im Gespräch, technische Scans und Checks abgestimmt im Hintergrund – ohne Betriebsunterbrechung.

Ergebnisbericht

Verständliche Auswertung mit priorisierten Risiken und konkreten Maßnahmen.

Umsetzen & dranbleiben

Wir schließen die Lücken und prüfen fortlaufend weiter – damit Ihr Sicherheitsstand aktuell bleibt.

Wir prüfen nach Standards, die wir selbst erfüllen

Viele Anbieter werben mit einem zertifizierten Rechenzentrum. TTG ist als Unternehmen selbst nach ISO/IEC 27001:2022 zertifiziert – unser eigenes Informationssicherheits-Managementsystem wird regelmäßig extern geprüft.

  • ✓Risikoanalyse nach der Methodik, die wir selbst anwenden
  • ✓Technische Prüfung und Umsetzung aus einer Hand
  • ✓Fortlaufende Checks statt einmaliger Momentaufnahme
  • ✓Persönlicher Ansprechpartner aus der Region

Mehr zu unserer ISO-27001-Zertifizierung und zum gesamten Angebot IT-Sicherheit.

ISO/IEC 27001:2022 zertifiziert

Für Ihre Kunden, Partner und Versicherer ist ein Sicherheitsbericht von einem selbst zertifizierten Systemhaus ein starkes Vertrauenssignal.

ISO/IEC 27001:2022 ZERTIFIZIERT

Kostenloses Erstgespräch: Welche Analyse passt zu Ihrem Unternehmen?

Jetzt anfragen →

Schwachstellenanalyse für Unternehmen in der Region

Scans und Checks laufen remote – für Erstgespräch und Ergebnisbesprechung kommen wir von Dingelstädt aus gern persönlich vorbei.

Eichsfeld

Dingelstädt, Heilbad Heiligenstadt, Leinefelde-Worbis, Mühlhausen und die gesamte Region.

Nordthüringen / Nordhausen

Nordhausen, Bleicherode, Sondershausen und Umgebung.

Göttingen & Eschwege

Göttingen und Südniedersachsen sowie Eschwege und der Werra-Meißner-Kreis.

Fragen zur Schwachstellenanalyse

Was ist der Unterschied zwischen Schwachstellenscan und Penetrationstest?
Ein Schwachstellenscan prüft Ihre Systeme automatisiert auf bekannte Sicherheitslücken wie veraltete Software, offene Ports oder Fehlkonfigurationen – breit, wiederholbar und kostengünstig. Ein Penetrationstest ist ein manueller Angriff durch Spezialisten, die Lücken gezielt ausnutzen und verketten. Für die meisten KMU ist der regelmäßige Schwachstellenscan die richtige Grundlage; ein Pentest ist sinnvoll, wenn Versicherer, Auditoren oder Kunden ihn ausdrücklich verlangen.
Was ist eine IT-Risikoanalyse?
Eine IT-Risikoanalyse bewertet, welche Bedrohungen Ihr Unternehmen konkret treffen können, wie wahrscheinlich sie sind und welcher Schaden entstehen würde. Ergebnis ist eine priorisierte Liste von Risiken und Maßnahmen – verständlich für die Geschäftsführung und als Nachweis für Versicherer, Kunden oder NIS2.
Wie oft sollte eine Schwachstellenanalyse durchgeführt werden?
Einmalige Prüfungen veralten schnell, weil täglich neue Sicherheitslücken bekannt werden. TTG empfiehlt regelmäßige, automatisierte Scans und eine fortlaufende Prüfung von Active Directory und Microsoft 365. Den Rhythmus legen wir gemeinsam nach Größe und Risiko Ihres Unternehmens fest.
Hilft die Schwachstellenanalyse bei NIS2?
Ja. NIS2 verlangt ein Risikomanagement und die regelmäßige Bewertung, ob Sicherheitsmaßnahmen wirksam sind. Risikoanalyse und wiederkehrende Schwachstellenscans liefern genau diese Nachweise. TTG ist selbst nach ISO/IEC 27001:2022 zertifiziert und kennt die Anforderungen aus eigener Praxis.
Stört der Schwachstellenscan den laufenden Betrieb?
In der Regel nicht. Die Scans laufen automatisiert und werden mit Ihnen abgestimmt, sodass Ihre Mitarbeiter normal weiterarbeiten können. Zeitfenster für Scans kritischer Systeme legen wir vorab gemeinsam fest.
Mehr Hintergrund im Ratgeber IT-Sicherheitschecks für den Mittelstand.

Jetzt Schwachstellenanalyse anfragen

Wir klären in einem kurzen Gespräch, welche Analyse zu Ihrem Unternehmen passt – kostenlos und unverbindlich.

  • 📍
    Neue Str. 13
    37351 Dingelstädt
  • ☎
  • ✉
  • 🕐
    Mo – Fr · 07:00 – 12:00 Uhr
    Mo – Do · 12:30 – 16:00 Uhr
    Fr · 12:30 – 14:45 Uhr
Passend dazu:
IT-Sicherheit · NIS2-Beratung · Managed Services
Schwachstellenanalyse anfragen – kostenlos & unverbindlich